फ्रांस की प्रमुख सुपरमार्केट चेन में रेफ्रिजरेशन सिस्टम प्रभावित होने के बाद अधिकारियों ने साइबर हमले की जांच शुरू की। जानिए ANSSI की भूमिका, डेनफॉस के सॉफ्टवेयर को लेकर उठे सवाल और यूरोपीय देशों के साथ समन्वय की वजह।
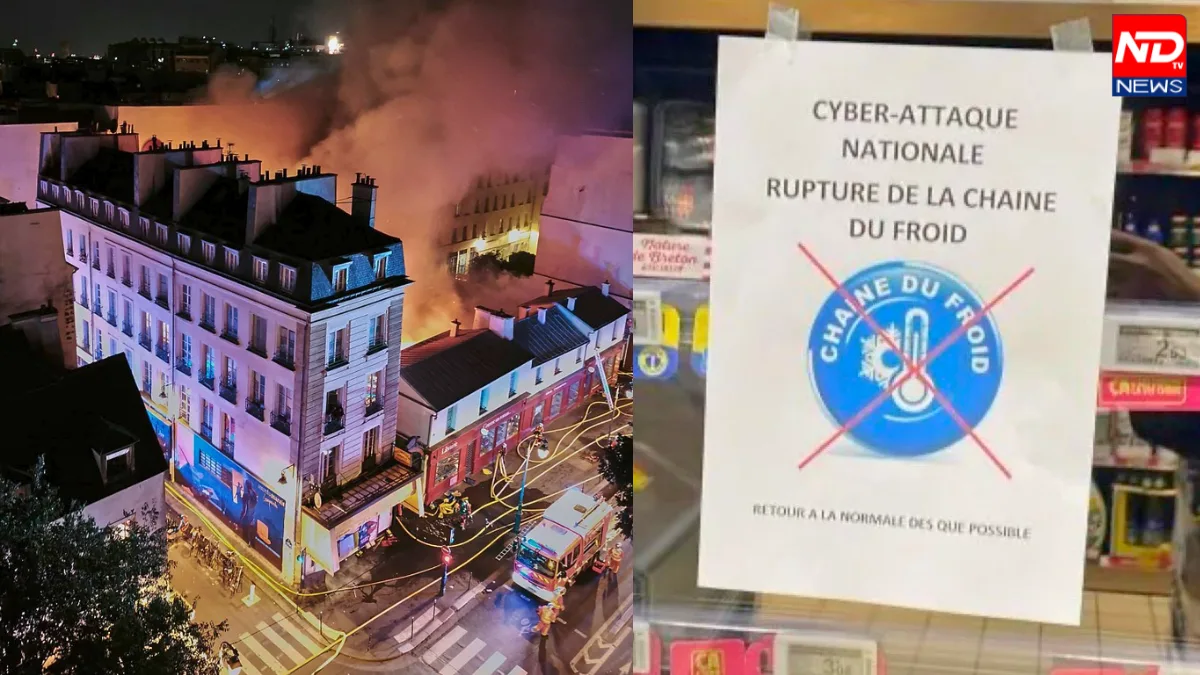
पेरिस: फ्रांस के कई सुपरमार्केटों के रेफ्रिजरेशन सिस्टम को निशाना बनाकर किए गए बड़े साइबर हमले ने खाद्य सुरक्षा और जरूरी सेवाओं की डिजिटल सुरक्षा को लेकर गंभीर सवाल खड़े कर दिए हैं। हमलावरों ने कथित तौर पर दुकानों के कनेक्टेड रेफ्रिजरेटर और फ्रीजर की सेटिंग में बदलाव कर दिया, जिससे कई जगहों पर तापमान बढ़कर 50 डिग्री सेल्सियस तक पहुंच गया। इसका नतीजा यह हुआ कि बड़ी मात्रा में ताजा और फ्रोजन खाद्य पदार्थ खराब हो गए। कुछ दुकानों में आग लगने की घटनाएं भी सामने आई हैं।
12 और 13 अक्टूबर को सामने आई रिपोर्टों के मुताबिक, फ्रांस की प्रमुख सुपरमार्केट चेन इंटरमार्शे (Intermarché), कोऑपरेटिव यू (Coopérative U), कैरेफोर (Carrefour), मोनोप्रिक्स (Monoprix) और ई. लेक्लेर (E.Leclerc) के स्टोर इस घटना से प्रभावित हुए। पेरिस अभियोजन कार्यालय ने मामले की जांच शुरू की है, जबकि फ्रांस की राष्ट्रीय साइबर सुरक्षा एजेंसी ANSSI को हमले की तकनीकी जांच की जिम्मेदारी सौंपी गई है। अधिकारियों ने अन्य यूरोपीय देशों में भी संभावित असर का पता लगाने के लिए समन्वय शुरू किया है।
कैसे सामने आया साइबर हमले का मामला?
फ्रांस में यह घटना रविवार रात से सोमवार, 12 अक्टूबर के बीच सामने आई। सुपरमार्केटों के रेफ्रिजरेशन सिस्टम में असामान्य बदलाव दर्ज किए गए। कई दुकानों में रेफ्रिजरेटर और फ्रीजर सामान्य तरीके से काम नहीं कर रहे थे। बाद में पता चला कि सिस्टम की सेटिंग में दूर से बदलाव किए गए थे, जिससे कूलिंग प्रक्रिया प्रभावित हुई और तापमान तेजी से बढ़ गया।
इंटरमार्शे की मालिक कंपनी लेस मूसकेतैर्स (Les Mousquetaires) ने बताया कि उसके कई स्टोर इस हमले से प्रभावित हुए। शुरुआती रिपोर्टों में लगभग 150 स्टोरों के इसके निशाने में आने की बात कही जा रही थी। बाद में कुछ रिपोर्टों में इंटरमार्शे और उसकी सहयोगी रिटेल चेन नेटो (Netto) के कुल प्रभावित स्टोरों की संख्या 300 या उससे अधिक बताई गई।
फ्रिज का तापमान 50 डिग्री तक पहुंचा
इस मामले का सबसे चौंकाने वाला पहलू यह है कि हमलावरों ने कथित तौर पर रेफ्रिजरेशन सिस्टम के कंट्रोल मैकेनिज्म में हस्तक्षेप कर उसकी सामान्य शीतलन प्रक्रिया को प्रभावित किया। रेफ्रिजरेटर में जबरन डीफ्रॉस्टिंग प्रक्रिया शुरू कराई गई। इससे ठंडा रखने की व्यवस्था प्रभावित हुई और कई इकाइयों का तापमान बढ़ गया।
इंटरमार्शे की ओर से दी गई जानकारी के मुताबिक, प्रभावित उपकरणों में तापमान लगभग छह घंटे तक 50 डिग्री सेल्सियस तक पहुंचा रहा। यह सामान्य रेफ्रिजरेशन तापमान से बहुत अधिक है। ताजा मांस, मछली, डेयरी उत्पाद और फ्रोजन खाद्य पदार्थों को सुरक्षित रखने के लिए नियंत्रित कम तापमान जरूरी होता है। लंबे समय तक उचित तापमान नहीं रहने पर इन उत्पादों की गुणवत्ता और सुरक्षा प्रभावित हो सकती है।
सुपरमार्केटों में रेफ्रिजरेशन सिस्टम अक्सर डिजिटल कंट्रोल पैनलों से संचालित होते हैं। एक कंट्रोल पैनल के जरिए पूरे स्टोर के कई फ्रिज और फ्रीजर की निगरानी की जा सकती है। रखरखाव करने वाली कंपनियां भी जरूरत पड़ने पर दूर से इनकी सेटिंग बदल सकती हैं।
ये भी पढ़ें :- गंगा नहीं, बल्कि यह है भारत की सबसे प्राचीन नदी! जानिए करोड़ों साल पुरानी नदी का इतिहास
कुछ दुकानों में आग भी लगी
इस हमले का असर केवल खाद्य पदार्थों की बर्बादी तक सीमित नहीं रहा। पेरिस अभियोजन कार्यालय ने भी कहा कि कनेक्टेड रेफ्रिजरेशन सिस्टम पर हुए व्यापक साइबर हमले से खाद्य नुकसान के साथ आग लगने की घटनाएं भी जुड़ी हुई हैं।
हालांकि, उपलब्ध जानकारी से यह निष्कर्ष निकालना जल्दबाजी होगी कि प्रत्येक आग सीधे तापमान बढ़ने के कारण ही लगी। जांच में यह पता लगाना होगा कि किन उपकरणों में आग लगी, क्या तकनीकी खराबी और आग की घटनाओं के बीच सीधा संबंध था और क्या किसी अन्य कारण ने भी भूमिका निभाई।
डेनफॉस के सॉफ्टवेयर की कमजोरी पर जांच
इस मामले में डेनमार्क की कंपनी डेनफॉस (Danfoss) के रेफ्रिजरेशन कंट्रोल सिस्टम का नाम भी सामने आया है। फ्रांस की राष्ट्रीय साइबर सुरक्षा एजेंसी ने डेनफॉस के सॉफ्टवेयर में संभावित कमजोरी की पहचान की है। कंपनी ने कहा कि उसे फ्रांस में रेफ्रिजरेशन मैनेजमेंट सिस्टम से जुड़ी घटनाओं की जानकारी है और प्रभावित इकाइयों में पुराने फर्मवेयर का इस्तेमाल हो रहा था।
फर्मवेयर वह सॉफ्टवेयर होता है जो किसी हार्डवेयर उपकरण के संचालन और उसके बुनियादी नियंत्रण में मदद करता है। यदि इसमें सुरक्षा संबंधी कमियां हों और उन्हें समय पर दूर न किया जाए, तो हमलावर सिस्टम तक अनधिकृत पहुंच हासिल करने की कोशिश कर सकते हैं।
डेनफॉस ने कहा कि वह ग्राहकों को लंबे समय से सिस्टम अपडेट रखने और पुराने उपकरणों को बदलने की सलाह देता रहा है। कंपनी ने यह भी स्पष्ट किया कि फ्रांस में सामने आई घटनाओं से जुड़े कुछ रेफ्रिजरेशन सिस्टम पुराने फर्मवेयर पर चल रहे थे।
फ्रांस सरकार ने जांच के दिए निर्देश
घटना की गंभीरता को देखते हुए फ्रांस के प्रधानमंत्री सेबास्टियन लेकोर्नू ने राष्ट्रीय साइबर सुरक्षा एजेंसी ANSSI को जांच करने का निर्देश दिया। पेरिस अभियोजन कार्यालय भी इस मामले की पड़ताल कर रहा है।
जांच का उद्देश्य प्रभावित स्टोरों की संख्या का पता लगाना, साइबर हमले के तरीके को समझना और खाद्य पदार्थों की बर्बादी तथा आग लगने की घटनाओं से उसके संबंध की पुष्टि करना है।
अधिकारियों के सामने यह पता लगाने की चुनौती भी है कि क्या हमलावरों ने केवल रेफ्रिजरेशन सिस्टम को निशाना बनाया या अन्य कंपनियों और डिजिटल नेटवर्कों को भी खतरा है। फ्रांस ने इस संभावना को ध्यान में रखते हुए यूरोपीय देशों के साथ समन्वय शुरू किया है।
क्या दूसरे यूरोपीय देशों में भी पड़ा असर?
इस घटना के बाद यूरोप के दूसरे देशों में भी साइबर सुरक्षा को लेकर चिंता बढ़ गई है। साइबर खतरों का विश्लेषण करने वाले विशेषज्ञ फेलिक्स ऐमे ने रॉयटर्स को बताया कि स्पेन, पुर्तगाल, पोलैंड, जर्मनी और बेल्जियम में भी इसी तरह की घटनाओं का असर सामने आया है। हालांकि, इन देशों में दर्ज मामलों और फ्रांस में हुए साइबर हमले के बीच सीधा संबंध अभी स्थापित नहीं हुआ है।
साइबर सुरक्षा विशेषज्ञों के मुताबिक, अलग-अलग देशों में एक जैसी तकनीकी समस्याएं सामने आने का मतलब यह नहीं है कि सभी घटनाओं के पीछे एक ही हमलावर या साइबर अभियान काम कर रहा है। इसकी वजह किसी सॉफ्टवेयर में मौजूद कमजोरी, साझा तकनीकी सेवा या किसी सेवा प्रदाता के सिस्टम में खामी भी हो सकती है।
ऐसे में जांच एजेंसियों के सामने यह पता लगाने की चुनौती है कि क्या इन घटनाओं का कोई साझा तकनीकी आधार है या ये अलग-अलग साइबर हमले हैं। इसके लिए प्रभावित सिस्टम, इस्तेमाल किए गए तरीकों और हमलों के समय का विश्लेषण करना जरूरी होगा।
अगर जांच में किसी साझा कमजोरी की पुष्टि होती है, तो उसका असर कई देशों के सरकारी और निजी संस्थानों पर पड़ सकता है। इसलिए संबंधित अधिकारियों के लिए आपसी जानकारी साझा करना, तकनीकी सुरक्षा मजबूत करना और संभावित जोखिमों की समय रहते पहचान करना महत्वपूर्ण है।
साइबर सुरक्षा के लिए सबक
यह घटना स्पष्ट करती है कि किसी व्यवसाय की साइबर सुरक्षा केवल ग्राहकों के निजी डेटा, ऑनलाइन भुगतान या कार्यालयों के कंप्यूटरों की सुरक्षा तक सीमित नहीं हो सकती। आधुनिक सुपरमार्केट में रेफ्रिजरेशन, तापमान नियंत्रण, ऊर्जा प्रबंधन और निगरानी जैसी सुविधाएं भी डिजिटल नेटवर्क से जुड़ी होती हैं। ऐसे सिस्टम पर साइबर हमला होने से न केवल कारोबार प्रभावित हो सकता है, बल्कि खाद्य पदार्थों की गुणवत्ता और ग्राहकों के स्वास्थ्य पर भी खतरा पैदा हो सकता है।
इस तरह के जोखिमों से बचने के लिए कंपनियों को अपने उपकरणों के सॉफ्टवेयर और फर्मवेयर को नियमित रूप से अपडेट करना चाहिए। अनावश्यक रिमोट एक्सेस को बंद रखना, महत्वपूर्ण उपकरणों को अलग-अलग सुरक्षित नेटवर्क पर संचालित करना और संदिग्ध गतिविधियों की लगातार निगरानी करना भी जरूरी है। इसके अलावा, कर्मचारियों को साइबर सुरक्षा से जुड़े संभावित खतरों के बारे में प्रशिक्षित किया जाना चाहिए।
सिर्फ डिजिटल सुरक्षा उपाय पर्याप्त नहीं हैं। तकनीकी खराबी या साइबर हमले की स्थिति में सिस्टम को मैन्युअल तरीके से नियंत्रित करने और कारोबार जारी रखने की वैकल्पिक व्यवस्था भी होनी चाहिए। इससे नुकसान को सीमित करने और जरूरी सेवाओं को जल्द बहाल करने में मदद मिल सकती है।
पहले भी सामने आ चुकी हैं ऐसी चिंताएं
फ्रांस की घटना ने अमेरिका में अगस्त के आखिर में सैन्य कमिसरी स्टोरों में रेफ्रिजरेशन सिस्टम से जुड़ी समस्याओं की याद भी दिलाई। उन घटनाओं में भी खाद्य पदार्थों के खराब होने की जानकारी सामने आई थी। हालांकि, दोनों घटनाओं के बीच सीधा संबंध स्थापित नहीं हुआ है।
इन मामलों से यह सवाल उठता है कि जिन औद्योगिक और व्यावसायिक उपकरणों को लंबे समय तक केवल तकनीकी रखरखाव की जरूरत वाला हार्डवेयर समझा जाता था, वे इंटरनेट से जुड़ने के बाद साइबर हमलों का निशाना भी बन सकते हैं।
खाद्य आपूर्ति व्यवस्था में ऐसे उपकरणों की भूमिका महत्वपूर्ण होती है। रेफ्रिजरेशन सिस्टम में बाधा आने पर दुकानों को सामान फेंकना पड़ सकता है, बिक्री रोकनी पड़ सकती है और ग्राहकों को जरूरी उत्पाद उपलब्ध कराने में परेशानी हो सकती है।
आने वाले दिनों में जांच से यह स्पष्ट होने की उम्मीद है कि हमलावरों ने सिस्टम तक पहुंच कैसे हासिल की, क्या किसी साझा सुरक्षा कमजोरी का फायदा उठाया गया और भविष्य में ऐसी घटनाओं को रोकने के लिए किन बदलावों की जरूरत होगी। तब तक इस घटना को आधुनिक खाद्य आपूर्ति व्यवस्था की साइबर सुरक्षा के लिए एक गंभीर चेतावनी के रूप में देखा जा रहा है।